العلاقة بين كوريا الشمالية والعملات الرقمية لم تعد مجرد قصة جانبية في عالم الأمن السيبراني. فبعد اختراق بينانس ليلة 29 أكتوبر 2026، أصبحت كوريا الشمالية والعملات الرقمية عنوانًا واحدًا لأكبر عملية سرقة منظمة في تاريخ القطاع: دولة كاملة، خاضعة لعقوبات دولية، تموّل نفسها جزئيًا من محافظ المنصات والمستخدمين.
حسب تجميع لبيانات DefiLlama وChainalysis وFBI وشركات أمنية، سرق قراصنة مرتبطون ببيونغ يانغ نحو 9.6 مليار دولار من العملات الرقمية منذ 2019. والمفاجأة أن ضربة واحدة، اختراق بينانس، تمثل وحدها قرابة ثلثي هذا المبلغ.
في هذا المقال لا نعيد سرد تفاصيل ليلة بينانس، بل نرسم الصورة الكاملة: من هي مجموعة Lazarus ووحدة TraderTraitor، وما هي أكبر عملياتها، وكيف تغسل الأموال، ولماذا يعني ذلك شيئًا ملموسًا للمستخدم في تونس أو القاهرة أو دبي. المعطيات محدّثة حتى 1 نوفمبر 2026، وسنُحدّث المقال مع صدور أي موقف حكومي رسمي.
أبرز النقاط
- تُنسب إلى كوريا الشمالية سرقات بنحو 9.6 مليار دولار من العملات الرقمية منذ 2019، واختراق بينانس (6.3 إلى 6.4 مليار دولار) يمثل وحده قرابة الثلثين.
- اختراق بينانس يتجاوز مجموع أكبر تسعة اختراقات سابقة في تاريخ الكريبتو (نحو 5.4 مليار دولار) بأكثر من مليار دولار.
- Chainalysis وTRM Labs تنسبان الهجوم إلى TraderTraitor «بثقة عالية»، بينما تعتبره Elliptic «مرجحًا» فقط.
كم سرقت كوريا الشمالية من العملات الرقمية؟ أرقام 2019-2026
لا يوجد رقم واحد متفق عليه، لأن كل جهة تحليل تعتمد منهجية وفترة زمنية مختلفة. لكن كل التقديرات تشير إلى الاتجاه نفسه: حجم السرقات تضاعف بشكل مذهل خلال 2026.
حساب البيانات unfolded، الذي يجمع معطيات DefiLlama وChainalysis وFBI وشركات أمنية، قدّر يوم 30 أكتوبر 2026 مجموع ما سرقته كوريا الشمالية منذ 2019 بنحو 9.6 مليار دولار. أما شركة TRM Labs فتذهب أبعد، إذ تقدّر المجموع منذ 2017 بنحو 12.8 مليار دولار عبر أكثر من 100 عملية، منها 7.4 مليار دولار في سنة 2026 وحدها.
ولفهم وزن ليلة 29 أكتوبر، يكفي هذا الحساب البسيط: إذا حذفنا اختراق بينانس من الحصيلة، يعود عدّاد كوريا الشمالية إلى نحو 3.2 مليار دولار على مدى ست سنوات. أي أن ضربة واحدة استغرقت قرابة 20 دقيقة تعادل ضعف كل ما سبقها تقريبًا. ولمن يريد التفاصيل التقنية لتلك الليلة، نشرنا تحليلًا مفصّلًا عن اختراق بينانس بقيمة 6.3 مليار دولار.
- منذ 2019 (unfolded): نحو 9.6 مليار دولار.
- منذ 2017 (TRM Labs): نحو 12.8 مليار دولار عبر أكثر من 100 عملية.
- سنة 2026 وحدها (TRM Labs): نحو 7.4 مليار دولار.
- بدون بينانس: نحو 3.2 مليار دولار في ست سنوات.
من هي مجموعة Lazarus ووحدة TraderTraitor؟
«Lazarus» هو الاسم الذي يُطلق عمومًا على مجموعات القرصنة التابعة للدولة الكورية الشمالية. لكنه في الواقع مظلة تضم عدة وحدات متخصصة، لكل منها أهدافها وأساليبها. ومن بين هذه الوحدات، تبرز TraderTraitor كفريق مختص في سرقة شركات العملات الرقمية تحديدًا: المنصات، والمحافظ، والجسور بين الشبكات.
تعرف هذه الوحدة أيضًا بأسماء أخرى لدى شركات الأمن، مثل Jade Sleet وSlow Pisces وUNC4899. وقد نسب إليها مكتب التحقيقات الفيدرالي الأمريكي (FBI) رسميًا عدة عمليات سابقة، من بينها اختراق Bybit في فبراير 2025، الذي أعلن مسؤوليتها عنه خلال أيام قليلة فقط.
لماذا تسرق دولة العملات الرقمية؟
الجواب اقتصادي قبل أن يكون تقنيًا. كوريا الشمالية معزولة عن النظام المصرفي العالمي بسبب العقوبات الدولية المرتبطة ببرامجها النووية والصاروخية. والعملات الرقمية تقدم لها ما لا تقدمه البنوك: أموال يمكن نقلها عبر الحدود في دقائق، دون المرور بأي مصرف. وتربط تقارير أممية ودولية عديدة هذه العائدات بتمويل برامج التسلح.
هل الإسناد مؤكد في حالة بينانس؟
هنا يجب الدقة. Chainalysis وTRM Labs تنسبان اختراق بينانس إلى TraderTraitor «بثقة عالية»، خاصة بعد أن اختلطت أموال مسروقة من بينانس بأموال سُرقت من منصة Bitget في سبتمبر 2026 على عنوان مشترك. لكن شركة Elliptic أكثر تحفظًا: تعتبر الإسناد «مرجحًا» وليس مؤكدًا، لأن هذا التداخل يخص مبلغًا صغيرًا نسبيًا (نحو 39 ألف دولار). وحتى مساء 31 أكتوبر، لم تكن أي حكومة قد أكدت رسميًا، بينما تتحدث تقارير صدرت يوم 1 نوفمبر عن تأكيد من FBI، لم نتمكن بعد من الاطلاع على نصه الرسمي.
- Lazarus: مظلة لمجموعات القرصنة الكورية الشمالية.
- TraderTraitor: الوحدة المتخصصة في شركات الكريبتو.
- الهدف: تمويل دولة معزولة عن النظام المصرفي.
- حالة بينانس: إسناد «عالي الثقة» لدى Chainalysis وTRM، و«مرجح» لدى Elliptic.
أكبر اختراقات كوريا الشمالية: من Upbit إلى بينانس
بدأت القصة بمبالغ متواضعة نسبيًا. في 2019، سُرق نحو 49 مليون دولار من منصة Upbit الكورية الجنوبية. ثم جاءت 2022 بضربة جسر Ronin الخاص بلعبة Axie Infinity (624 مليون دولار)، وجسر Harmony. وفي 2023 تم اختراق Atomic Wallet، وفي 2024 منصة DMM Bitcoin اليابانية (308 ملايين دولار)، قبل أن يأتي اختراق Bybit في فبراير 2025 بنحو 1.4 مليار دولار حسب DefiLlama.
سنة 2026 غيّرت الإيقاع تمامًا: Drift (295 مليون دولار) وKelp DAO (293 مليون دولار)، ثم Bitget في سبتمبر (387 مليون دولار)، وأخيرًا بينانس في 29 أكتوبر. مع ملاحظة مهمة: في حالات Binance وBitget وDrift، الإسناد صادر عن شركات أمنية لا عن جهات حكومية، بل إن Drift قد تكون من تنفيذ وحدة كورية شمالية مختلفة عن Lazarus.
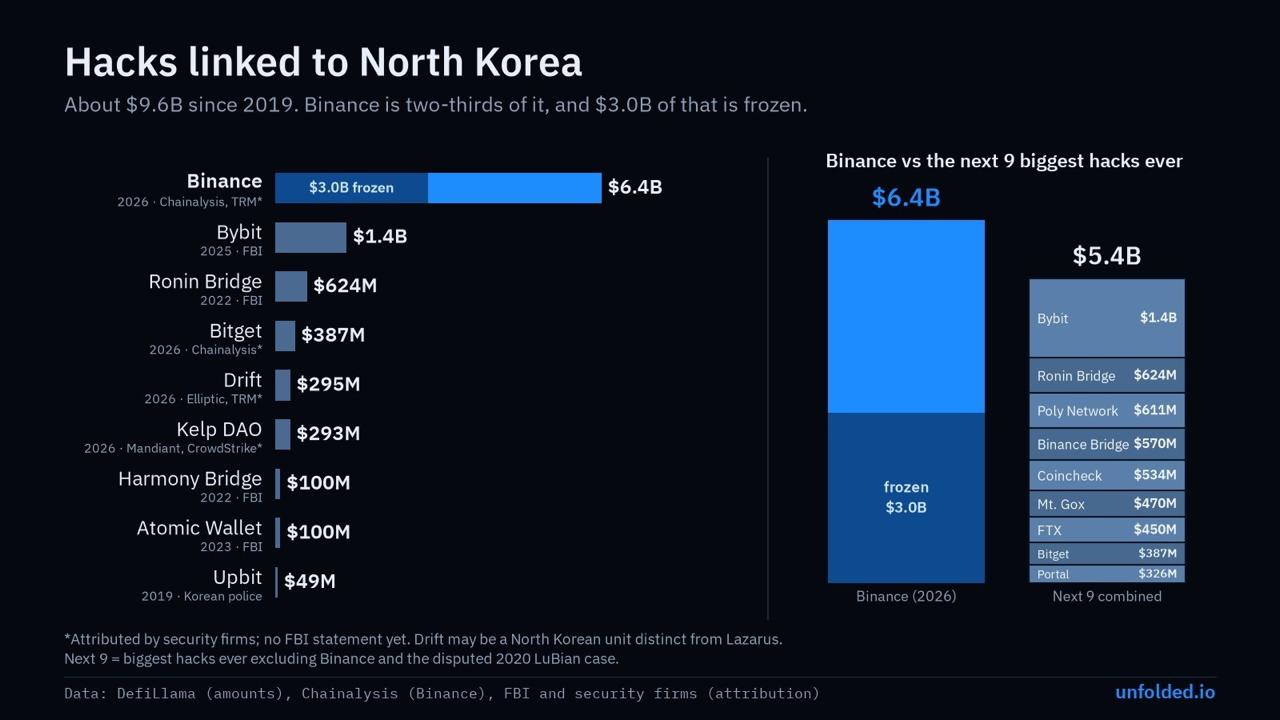
ولوضع الرقم في سياقه التاريخي: مجموع أكبر تسعة اختراقات في تاريخ الكريبتو قبل بينانس، من Mt. Gox إلى FTX مرورًا بـ Bybit، يبلغ نحو 5.4 مليار دولار. اختراق بينانس وحده يتجاوز هذا المجموع بأكثر من مليار دولار.
كيف يعمل قراصنة كوريا الشمالية؟ من الحاسوب المخترق إلى غسل الأموال
الفكرة الأساسية التي يجب فهمها هي أن هؤلاء القراصنة نادرًا ما «يكسرون» تشفير البلوكشين. فهم يستهدفون الحلقة الأضعف: الإنسان. والطريقة المتكررة هي الوصول إلى حاسوب موظف تقني يملك صلاحيات حساسة، عبر الهندسة الاجتماعية، مثل عروض عمل وهمية أو ملفات وتطبيقات ملغومة. هكذا حدث في Bybit سنة 2025 عبر حاسوب مطوّر، وهكذا يبدو أنه بدأ في بينانس عبر حاسوب مهندس DevOps.
بعد الدخول، يأتي التنفيذ السريع. في حالة بينانس، استُعملت ميزة EIP-7702 على إيثريوم مع 50 تفويضًا موقّعًا مسبقًا، فتحوّلت المحفظة الساخنة إلى ما يشبه «المكنسة» التي أفرغت 167,464 ETH و1.6 مليار USDT دفعة واحدة.
سباق ضد التجميد
الخطوة الثانية هي الأهم: تحويل الأموال قبل أن تُجمَّد. فالعملات المستقرة مثل USDT وUSDC يمكن لمُصدرها تجميدها في دقائق، وهو ما حدث فعلًا: Tether جمّدت نحو 1.77 مليار USDT، وCircle نحو 823 مليون USDC، إضافة إلى Ripple وWorld Liberty Financial ومجلس أمان Arbitrum. وتحصي Elliptic نحو 2.84 مليار دولار مجمّدة، أي 44% من المبلغ المسروق.
لذلك يسارع القراصنة إلى تحويل ما تبقى إلى أصول لا يمكن تجميدها. وحسب المعطيات المتاحة، حوّل المهاجم مئات الملايين من USDT إلى ETH عبر منصة Uniswap اللامركزية، واقترض قرابة 19,760 ETH من بروتوكول Aave، بينما تتحرك الـ 18,270 BTC عبر تقنية «peel chain» التي تقسّم الأموال إلى مبالغ صغيرة متتالية لتشويش التتبع.
THORChain وشبكات OTC
في اختراق Bybit، احتاج القراصنة نحو عشرة أيام فقط لغسل معظم الإيثيريوم المسروق، جزء كبير منه عبر بروتوكول THORChain الذي يسمح بالتبديل بين الشبكات. وأولى الأموال الخارجة من بينانس سلكت الطريق نفسه. وفي المرحلة الأخيرة، تمر الأموال عادة عبر وسطاء خارج البورصة (OTC) لتحويلها إلى عملات تقليدية. وهنا بالضبط تكمن فرصة التتبع: كما شرحنا في مقالنا عن خرافة سرية العملات الرقمية، كل حركة على البلوكشين تبقى مسجلة، والخطأ يأتي عادة عند نقطة الخروج.
- الدخول: حاسوب موظف تقني عبر الهندسة الاجتماعية.
- التنفيذ: سحب سريع، في دقائق.
- قبل التجميد: تحويل العملات المستقرة إلى ETH وBTC.
- الغسل: peel chains، THORChain، ثم وسطاء OTC.
لماذا يهم ذلك المستخدم العربي؟ الخليج والمغرب العربي في مرمى الخطر
قد تبدو كوريا الشمالية بعيدة جدًا عن تونس أو الرياض أو القاهرة. لكن خريطة اختراقاتها تمر مباشرة عبر المنصات التي يستعملها ملايين العرب يوميًا.
أولًا، بينانس هي المنصة الأكثر استخدامًا بفارق كبير في الإمارات والسعودية ومصر والمغرب وتونس وغيرها. وثانيًا، استهدفت المجموعة نفسها في فبراير 2025 منصة Bybit التي تتخذ من دبي مقرًا لها. أي أن أكبر ضربتين في تاريخ الكريبتو أصابتا منصتين مرتبطتين مباشرة بالمنطقة. كما أن هيئة تنظيم الخدمات المالية في سوق أبوظبي العالمي (FSRA)، التي منحت بينانس ترخيصها الرئيسي، أعلنت أنها تتابع الحادث عن قرب.
خطر الامتثال والعقوبات
الجانب الأقل وضوحًا هو مسار الأموال بعد السرقة. فتاريخيًا، تمر عمليات الغسل الكورية الشمالية عبر وسطاء OTC وجسور بين الشبكات وخدمات تبديل، وهي قنوات نشطة في عدة مراكز مالية إقليمية، من دبي إلى إسطنبول. وكل مبلغ مسروق يمر عبر هذه القنوات يرفع خطر الامتثال على المنصات والوسطاء المحليين، وقد يجرّ عقوبات أمريكية، تمامًا كما حدث مع المنصات الإيرانية التي شرحنا قضيتها في مقالنا عن عقوبات OFAC على منصات الكريبتو الإيرانية.
بالنسبة للمستخدم العادي، الدرس العملي واضح: إذا كنت تشتري أو تبيع عبر سوق P2P أو وسيط غير معروف، فأنت لا تعرف من أين جاءت الأموال. وقد تجد حسابك مجمّدًا لأنك استلمت، دون علم، أموالًا مرتبطة باختراق.
- المنصات: بينانس الأولى عربيًا، وBybit مقرها دبي.
- التنظيم: FSRA في أبوظبي تتابع حادث بينانس.
- الامتثال: قنوات الغسل تمر عبر مراكز مالية إقليمية.
- للمستخدم: الحذر من صفقات P2P مع أطراف مجهولة.
كيف تحمي نفسك من قراصنة بهذا المستوى؟
لن تمنع وحدك وحدة قرصنة تابعة لدولة من مهاجمة منصة عملاقة. لكنك تستطيع تقليل تعرّضك للخسارة، وتجنّب أن تكون أنت الحلقة الأضعف.
في حالة بينانس، يبدو أن المستخدمين سيُعوَّضون بفضل احتياطيات المنصة. لكن لا تملك كل المنصات هذه القدرة، وتوقف السحوبات لأيام قد يكون مكلفًا في سوق متقلب. كما أن أسلوب TraderTraitor نفسه، أي استهداف الأفراد عبر عروض عمل وهمية وملفات ملغومة، يمكن أن يُستعمل ضد المستثمرين العاديين.
- وزّع المخاطر: اترك على المنصة ما تتداول به فقط، وانقل المدخرات إلى محفظة باردة تملك مفاتيحها.
- احذر عروض العمل المغرية: لا تحمّل ملفات أو تطبيقات من «مُجنِّدين» لا تعرفهم، خاصة في قطاع الكريبتو.
- تحقّق من رسائل «الدعم»: بعد كل اختراق كبير، تنتشر رسائل مزيفة تطلب «تأكيد» محفظتك أو عبارة الاسترداد.
- فعّل المصادقة الثنائية: بتطبيق مخصص أو مفتاح أمان، وليس عبر الرسائل القصيرة.
الخاتمة: دولة تسرق المليارات… والبلوكشين يحفظ الأدلة
أرقام 2026 تقول شيئًا واضحًا: كوريا الشمالية لم تعد مجرد مصدر تهديد بين تهديدات أخرى، بل أصبحت اللاعب الأخطر في عالم سرقة العملات الرقمية، بحصيلة تقارب 7.4 مليار دولار هذه السنة وحدها حسب TRM Labs. واختراق بينانس غيّر حجم المشكلة بالكامل.
لكن القصة تحمل أيضًا جانبًا مطمئنًا نسبيًا: سرعة تجميد العملات المستقرة، وقدرة شركات التحليل على تتبع الأموال وربط العمليات ببعضها. البلوكشين لا يمنع السرقة، لكنه يحفظ أثرها.
بالنسبة للمنطقة العربية، يبقى الدرس مزدوجًا: تقوية أمن المنصات التي يعتمد عليها الملايين ومراقبة قنوات الغسل من جهة، وتجنب الاعتماد الكامل على منصة واحدة من جهة أخرى. ولمن يريد حماية مدخراته طويلة الأمد بعيدًا عن المنصات، تبقى المحافظ الباردة مثل Ledger من أكثر الحلول أمانًا.
سنُحدّث هذا المقال مع صدور أي موقف رسمي من الحكومة الأمريكية أو تقرير بينانس النهائي.
الأسئلة الشائعة
كم سرقت كوريا الشمالية من العملات الرقمية؟
حسب unfolded، نحو 9.6 مليار دولار منذ 2019. وتقدّر TRM Labs المجموع منذ 2017 بنحو 12.8 مليار دولار عبر أكثر من 100 عملية، منها 7.4 مليار دولار في 2026 وحدها.
ما هي مجموعة Lazarus؟
هي التسمية العامة لمجموعات القرصنة التابعة لكوريا الشمالية، وتضم عدة وحدات، أبرزها TraderTraitor المتخصصة في استهداف منصات ومحافظ العملات الرقمية.
هل كوريا الشمالية وراء اختراق بينانس؟
تنسبه Chainalysis وTRM Labs إلى وحدة TraderTraitor بثقة عالية، بينما تعتبره Elliptic مرجحًا فقط. وحتى 31 أكتوبر 2026 لم تكن أي حكومة قد أكدت ذلك رسميًا.
لماذا لا يمكن تجميد البيتكوين المسروق؟
لأن البيتكوين والإيثيريوم لا تملكهما جهة مركزية قادرة على التجميد، على عكس العملات المستقرة مثل USDT وUSDC التي يستطيع مُصدرها تجميدها مباشرة على البلوكشين.
كيف أحمي أموالي من الاختراقات؟
بتوزيع المخاطر بين المنصة ومحفظة باردة تملك مفاتيحها، وتفعيل المصادقة الثنائية، والحذر من عروض العمل والرسائل المزيفة التي تطلب ملفات أو عبارة الاسترداد.
إخلاء مسؤولية: هذا المقال لأغراض إعلامية وتعليمية فقط، ولا يُعد نصيحة استثمارية. الأرقام تختلف حسب جهات التحليل، والإسناد في بعض الحالات صادر عن شركات خاصة وليس عن جهات حكومية. قد يحتوي المقال على روابط إحالة.