في مساء 29 أكتوبر 2026، تعرّضت أكبر منصة تداول في العالم لأكبر سرقة في تاريخ العملات الرقمية. اختراق بينانس أخرج نحو 6.3 مليار دولار من محافظها الساخنة خلال قرابة 20 دقيقة فقط، أي أربعة أضعاف الرقم القياسي السابق المسجّل في اختراق Bybit سنة 2025.
بالنسبة لملايين المستخدمين العرب، من مصر إلى السعودية ومن تونس إلى الإمارات، بينانس ليست مجرد منصة؛ إنها بوابتهم الأولى إلى الكريبتو. ولذلك فالسؤال الذي يتردد اليوم بسيط ومباشر: هل أموالي بأمان؟ ومتى أستطيع سحبها؟
في هذا المقال نشرح بلغة بسيطة كيف حدث الاختراق، ومن يقف خلفه حسب شركات التحليل، وكم تم تجميده، وما الذي وعدت به بينانس، وما الدرس العملي لكل من يحتفظ بعملاته على منصة مركزية. المعطيات محدّثة حتى ظهر 31 أكتوبر 2026، وسنُحدّث المقال مع صدور تقرير بينانس النهائي.
أبرز النقاط
- خرج نحو 6.36 مليار دولار عبر 10 شبكات بلوكشين، وتنسب TRM Labs وChainalysis العملية بثقة عالية إلى مجموعة TraderTraitor الكورية الشمالية.
- تم تجميد نحو 3 مليارات دولار (أغلبها USDT وUSDC)، بينما يبقى قرابة 2.4 مليار بالبيتكوين والإيثيريوم خارج متناول أي جهة.
- بينانس تتعهد بتغطية كل الخسائر، والسحوبات متوقفة مع استئناف تدريجي مستهدف قرابة 1 نوفمبر ونشر إثبات الاحتياطيات يوم 2 نوفمبر.
اختراق بينانس: كيف خرجت 6.3 مليار دولار في 20 دقيقة؟
بدأ كل شيء عند الساعة 20:05 بتوقيت غرينتش يوم 29 أكتوبر. حسب تقرير شركة التحليل TRM Labs، بدأت أولى محافظ بينانس تُفرغ على شبكات XRP Ledger وSolana وOptimism، ثم تلتها بقية الشبكات بوتيرة سريعة جدًا. الجزء الأكبر من العملية حُسم في نحو عشرين دقيقة.
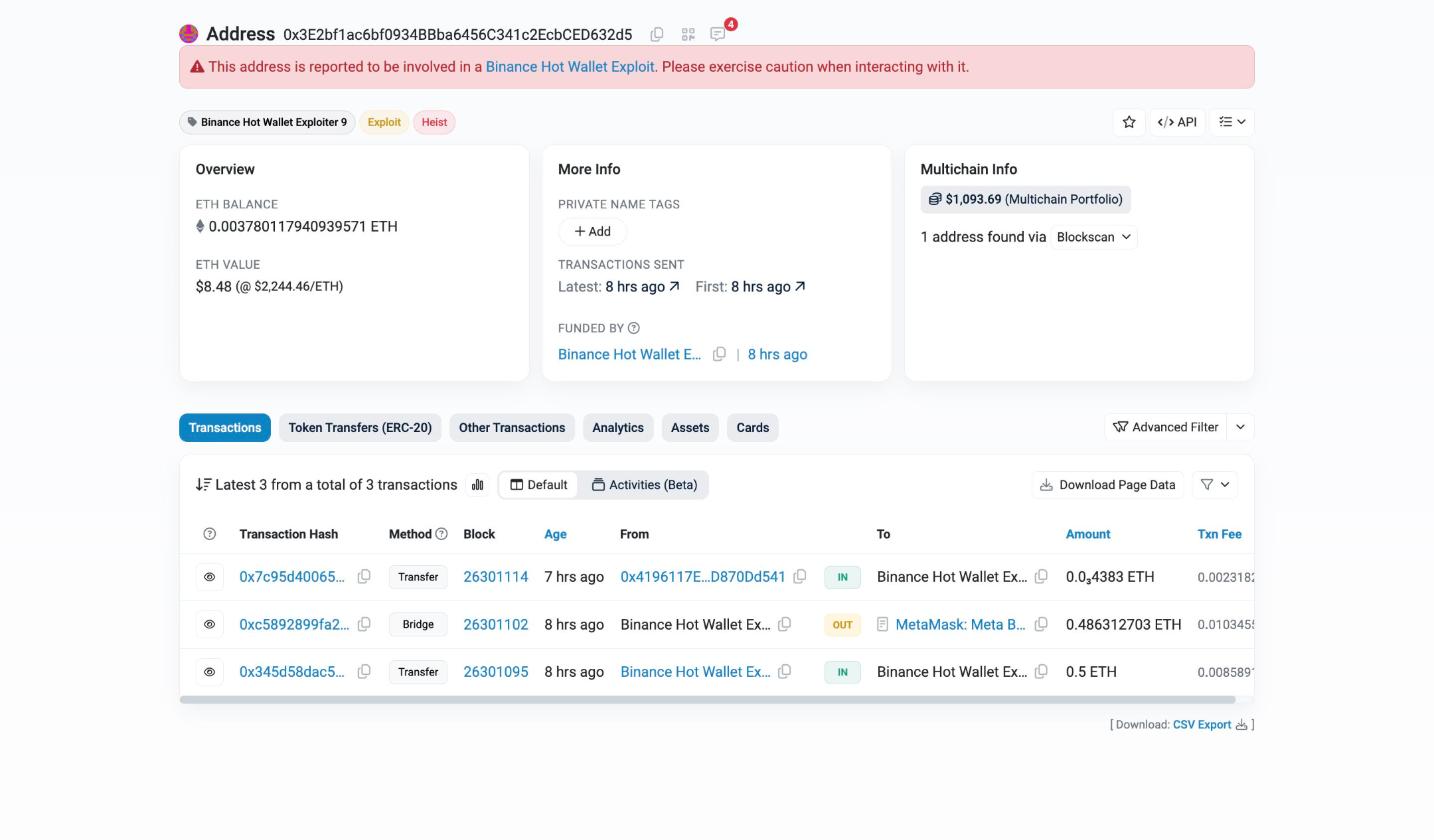
بعد ربع ساعة تقريبًا، تلقّت إحدى أشهر المحافظ الساخنة لبينانس على إيثريوم «تفويضًا» تقنيًا مكّن المهاجم من السيطرة عليها، فأُفرغت خلال ثلاث دقائق. وتشير TRM Labs إلى أن المهاجم كان قد حضّر الأرضية قبل نحو 36 ساعة: تمرير أموال عبر خدمة الخلط Tornado Cash، واختبار الشيفرة على محافظ تجريبية، ثم التنفيذ دفعة واحدة.
كم سُرق وعلى أي شبكة؟
تقدّر بينانس الخسائر بنحو 6.3 مليار دولار، بينما تحسبها TRM Labs بـ 6.36 مليار موزعة على 10 شبكات. إيثريوم وحدها تستحوذ على الحصة الأكبر، تضم نحو 200,630 ETH و1.875 مليار USDT و823 مليون USDC، تليها البيتكوين بـ 18,270 BTC.
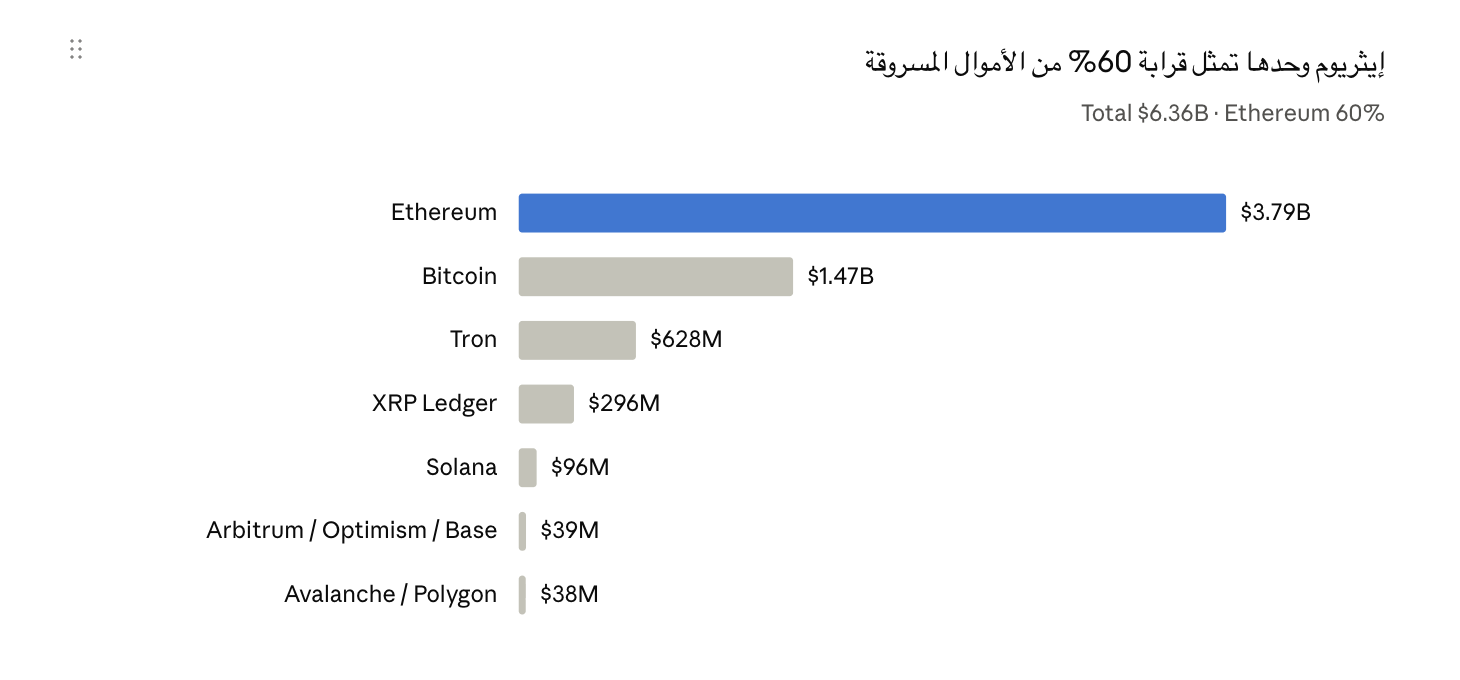
للمقارنة، كان الرقم القياسي السابق هو اختراق Bybit في فبراير 2025 بقيمة 1.5 مليار دولار. ومع ذلك، يجب وضع الرقم في سياقه: المبلغ المسروق يمثل أكثر بقليل من 4% من نحو 144 مليار دولار من الأصول التي كانت بينانس تحتفظ بها قبل الهجوم حسب بيانات DefiLlama.
كيف تم اختراق بينانس؟ من حاسوب مهندس إلى «هجوم معقّد»
في بيانها الأول فجر 30 أكتوبر، قدّمت بينانس فرضية بسيطة نسبيًا: التحقيق الأولي يشير إلى أن حاسوبًا محمولًا لمهندس DevOps (أي المهندس المسؤول عن تشغيل الخوادم وتحديثها) قد تعرّض للاختراق. ومن خلاله، وصل المهاجم إلى «حاوية خدمة»، وهي إحدى الوحدات البرمجية التي تشغّل المنصة، واستطاع إرسال طلبات سحب غير مصرّح بها. وأكدت المنصة أنها لم تجد أي دليل على تسريب المفاتيح الخاصة للمحافظ.
لكن الصورة تغيّرت في التحديث الرسمي الثاني يوم 30 أكتوبر. فقد أعلنت بينانس أن التحقيق اللاحق كشف عن «نقاط اختراق إضافية»، ووصفت العملية بأنها «هجوم معقّد». وأوضح الرئيس التنفيذي ريتشارد تنغ أن الأمر لم يكن مجرد استغلال لصلاحيات مهندس واحد، ولا عملية «بنقرة واحدة».
ما هي ثغرة EIP-7702؟ شرح مبسّط
EIP-7702 ميزة أُضيفت إلى إيثريوم مع تحديث Pectra في مايو 2025. تسمح لحساب عادي بأن «يفوّض» تنفيذ معاملاته مؤقتًا إلى عقد ذكي. تخيّلها كوكالة قانونية: تمنح شخصًا حق التوقيع باسمك لفترة محددة.
حسب المعطيات المتوفرة، استغل المهاجم هذه الآلية للسيطرة على محفظة ساخنة لبينانس متجاوزًا إجراءات الموافقة المعتادة، بعد أن جهّز مسبقًا عشرات التفويضات الموقّعة، ثم استعمل آلية «تدمير ذاتي» لمحو بعض الآثار. والأخطر، حسب TRM Labs، أن التوقيعات صدرت من البنية التحتية للتوقيع الخاصة ببينانس نفسها. أي أن «الخزنة» فُتحت بأدوات المنصة، دون الحاجة لسرقة المفتاح.
- الرواية الأولى: حاسوب مهندس مخترق ← وصول إلى خدمة السحب.
- التحديث الثاني: نقاط اختراق إضافية، وهجوم معقّد.
- الأداة التقنية: تفويض EIP-7702 للسيطرة على محفظة ساخنة.
- حتى الآن: لا دليل على تسريب المفاتيح الخاصة.
من يقف وراء اختراق بينانس؟ بصمة كوريا الشمالية
لم تنسب بينانس الهجوم رسميًا إلى أي جهة حتى الآن، وتقول إنها تتعاون مع أجهزة إنفاذ القانون. لكن شركتين من أكبر شركات تحليل البلوكشين، TRM Labs وChainalysis (عبر رئيسها جوناثان ليفين)، توصلتا خلال الليلة نفسها إلى خلاصة واحدة: الهجوم من تنفيذ TraderTraitor، وهي وحدة قرصنة كورية شمالية مرتبطة بمجموعة Lazarus الشهيرة.
هذه الوحدة ليست مجهولة. فهي التي نسب إليها مكتب التحقيقات الفيدرالي الأمريكي (FBI) اختراق Bybit في فبراير 2025، وأسلوبها معروف: استهداف الموظفين التقنيين عبر الهندسة الاجتماعية أو البرمجيات الخبيثة، ثم التسلل إلى البنية التحتية للمنصة بدل محاولة كسر التشفير مباشرة.
لماذا يهم هذا التفصيل القارئ العربي؟ لأن تقارير دولية عديدة تربط عائدات هذه الاختراقات بتمويل برامج بيونغ يانغ الخاضعة للعقوبات. وكلما ارتبطت الكريبتو بتمويل دول معاقَبة، زاد الضغط التنظيمي على المنصات والمستخدمين، بما في ذلك في منطقتنا.
- المنسوب إليه: TraderTraitor (كوريا الشمالية) حسب TRM Labs وChainalysis.
- السوابق: اختراق Bybit بـ 1.5 مليار دولار في فبراير 2025.
- موقف بينانس: لا نسب رسمي، وتعاون مع السلطات.
تجميد 3 مليارات دولار: قوة العملات المستقرة… وحدودها
الخبر الجيد في هذه القصة أن جزءًا كبيرًا من الأموال المسروقة لم يعد قابلًا للاستعمال. فخلال ساعة واحدة من بداية الهجوم، بدأ مُصدرو العملات المستقرة في تجميد الأرصدة على البلوكشين مباشرة. وحسب تفصيل TRM Labs، جمّدت Tether أكثر من 971 مليون USDT، وCircle نحو 823 مليون USDC، وRipple نحو 40.5 مليون RLUSD، وWorld Liberty Financial نحو 27.8 مليون USD1، إضافة إلى تدخل مجلس الأمان في شبكة Arbitrum.
كما جمّد بروتوكول الإقراض Aave أسواقه بعد أن أودع المهاجم 60 مليون USDT مسروقة لاقتراض قرابة 20 ألف ETH. وفي المجموع، تتحدث بينانس عن نحو 3 مليارات دولار مجمّدة.
الفرق بين التجميد والاسترجاع
هنا يجب الانتباه إلى نقطة مهمة: التجميد لا يعني الاسترجاع. العملة المجمّدة لم تعد تتحرك، لكنها لم تعد بعد إلى بينانس. ويمكن للمُصدر لاحقًا إتلافها وإعادة إصدارها لصالح الضحية، عادة بقرار قضائي.
أما البيتكوين والإيثيريوم، فلا توجد جهة مركزية قادرة على تجميدهما. ولذلك تقدّر TRM Labs أن نحو 2.4 مليار دولار، أغلبها BTC وETH، تبقى خارج متناول أي مُصدر. ويبقى الأمل في تتبع هذه الأموال حين تمر بمنصات تطلب التحقق من الهوية، وهو ما شرحناه في مقالنا عن خرافة سرية العملات الرقمية.
| الأصل | هل يمكن تجميده؟ | الوضع |
|---|---|---|
| USDT / USDC / RLUSD / USD1 | نعم، من المُصدر | مجمّد في أغلبه |
| BTC | لا | 18,270 BTC خارج المتناول |
| ETH | لا (إلا عبر بروتوكولات معينة) | أغلبه خارج المتناول |
هل أموالك على بينانس بأمان؟ التعويض والسحوبات والجدول الزمني
بعد ساعة تقريبًا من بداية الهجوم، كتب مؤسس بينانس تشانغبينغ جاو (CZ) على منصة X رسالة طمأنة، رغم أنه لم يعد يدير المنصة:
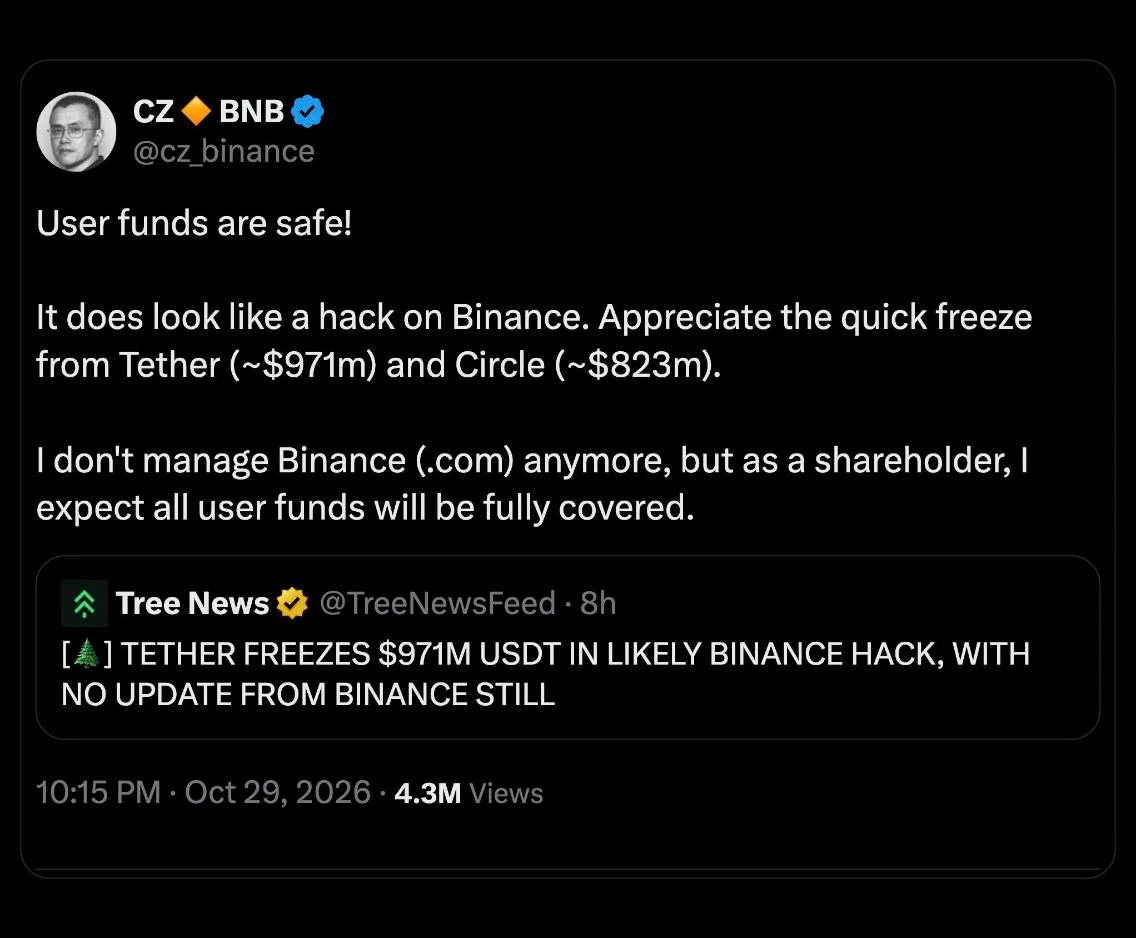
«أموال المستخدمين في أمان! يبدو فعلًا أنه اختراق لبينانس. شكرًا لـ Tether وCircle على التجميد السريع. لم أعد أدير بينانس، لكنني كمساهم أتوقع أن تُغطّى كل أموال المستخدمين بالكامل.»
— تشانغبينغ جاو، مؤسس بينانس، على X (نترجمها بتصرف يسير)
ثم أعلنت الشريكة المؤسسة يي هي أن المنصة ستتحمّل كل الخسائر. والمهم هنا هو التفاصيل التي أضافها التحديث الرسمي الثاني: خصّصت بينانس أكثر من 6.34 مليار دولار من أموال الشركة، منها 5 مليارات دولار تحتفظ بها أصلًا في نفس العملات المسروقة، أي تغطية تقارب 80% بشكل فوري. والباقي يتم شراؤه من السوق وعبر صفقات خارج البورصة (OTC). ولا تدخل الأموال المجمّدة في هذا المبلغ، إضافة إلى صندوق الحماية SAFU الذي أُنشئ سنة 2018.
متى تعود السحوبات؟
حتى ظهر 31 أكتوبر، الوضع كالتالي حسب دعم بينانس:
- الإيداعات: تعمل بشكل عادي.
- سحب العملات الرقمية: لا يزال متوقفًا.
- P2P والسحب بالعملات التقليدية: متاحان حيث تتوفر الخدمة.
- الاستئناف: تدريجي ومستهدف في غضون نحو 34 ساعة من التحديث الثاني، أي قرابة 1 نوفمبر، مع شرط اجتياز الفحوصات الأمنية.
- إثبات الاحتياطيات (PoR): النتائج منتظرة يوم الإثنين 2 نوفمبر، ثم تقرير تقني مفصّل عن سبب الاختراق.
كيف تفاعل السوق؟
كسر البيتكوين مؤقتًا مستوى 77 ألف دولار، وهو أدنى مستوى له منذ أكثر من شهر، وتراجع الإيثيريوم بنحو 6%، بينما خسرت عملة BNB أكثر من 8% قبل أن تستعيد جزءًا من خسائرها. وتجاوزت عمليات التصفية 1.5 مليار دولار خلال 24 ساعة، أغلبها في مراكز الشراء، وهو تذكير بأن الرافعة المالية تضاعف أثر أي خبر صادم.
اختراق بينانس والعالم العربي: أبوظبي في الواجهة
بينانس هي المنصة الأكثر استخدامًا في العالم العربي بفارق كبير: واجهة ودعم باللغة العربية، وقاعدة مستخدمين ضخمة في مصر والسعودية ودول الخليج والمغرب العربي، وسوق P2P يعتمد عليه كثيرون في بلدان لا تملك قنوات رسمية للكريبتو. ولذلك فإن أي اهتزاز في بينانس هو اهتزاز مباشر لملايين المحافظ العربية.
الترخيص الإماراتي تحت الاختبار
منذ يناير 2026، تعمل المنصة العالمية لبينانس بترخيص من سوق أبوظبي العالمي (ADGM) عبر كيانات Nest. وقد أكدت هيئة تنظيم الخدمات المالية في ADGM (FSRA) أنها على تواصل وثيق مع بينانس وتتابع الحادث، مع أولوية لحماية العملاء وسلامة الأسواق. ويُضاف إلى ذلك أن CZ يقيم أساسًا في أبوظبي، وأن صندوق التكنولوجيا الإماراتي MGX مستثمر في المنصة بحصة أقلية.
هذا يجعل الحادث اختبارًا حقيقيًا للنموذج الإماراتي: الترخيص يضمن الشفافية وآليات المتابعة، لكنه لا يمنع الاختراق التقني. والسؤال الذي سيتابعه المراقبون هو كيف سيتعامل المنظم في أبوظبي مع تقرير السبب الجذري، وما إذا كانت ستُفرض متطلبات إضافية على إدارة المحافظ الساخنة. ولمن يريد فهم الإطار القانوني الإماراتي، نشرنا دليلًا عن الوضع القانوني للعملات الرقمية في الإمارات.
USDT: شريان المنطقة… وسلاح ذو حدين
في منطقتنا، USDT ليست مجرد عملة تداول، بل وسيلة لتحويل الأموال والتجارة و«دولار بديل» في اقتصادات تعاني من التضخم. التجميد السريع لقرابة مليار USDT أظهر قوة المُصدر في حماية الضحايا، لكنه أظهر أيضًا حجم السلطة التي تملكها شركة واحدة على أموال الملايين.
- الانتشار: بينانس هي المنصة الأولى في معظم الدول العربية.
- التنظيم: ترخيص ADGM منذ يناير 2026، وFSRA تتابع الحادث.
- الدرس: الترخيص يضمن المتابعة، لا الحصانة من الاختراق.
الدرس العملي: المنصة المركزية أم الحفظ الذاتي؟
حين تترك عملاتك على منصة مثل بينانس، فأنت لا تملك مفاتيحها الخاصة؛ المنصة هي التي تملكها، وأنت تملك «رصيدًا» في حسابك. هذا مريح وسريع، لكنه يعني أن أمان أموالك مرتبط بأمان أنظمة المنصة وموظفيها. وما حدث يوم 29 أكتوبر يثبت أن حتى أكبر منصة في العالم يمكن أن تُخترق، ولو عبر حاسوب مهندس واحد ونقاط ضعف إضافية.
في هذه المرة، يبدو أن المستخدمين سيُعوَّضون لأن بينانس تملك احتياطيات ضخمة. لكن ليست كل المنصات بهذا الحجم، والتاريخ مليء بمنصات انهارت بعد الاختراق. كما أن توقف السحوبات لأيام يعني أنك لا تستطيع التصرف في أموالك في لحظة قد تكون حاسمة في السوق.
الحل ليس بالضرورة مغادرة المنصات، بل توزيع المخاطر: إبقاء ما تحتاجه للتداول على المنصة، ونقل المدخرات طويلة الأمد إلى محفظة تملك مفاتيحها بنفسك. وقد شرحنا الفرق بالتفصيل في مقالنا عن المحفظة الساخنة والمحفظة الباردة.
- على المنصة: المبالغ المخصصة للتداول النشط فقط.
- في محفظة باردة: المدخرات طويلة الأمد، مع حفظ عبارة الاسترداد في مكان آمن غير رقمي.
- دائمًا: تفعيل المصادقة الثنائية، والحذر من رسائل «الدعم» المزيفة التي تنتشر بعد كل اختراق كبير.
الخاتمة: أكبر اختراق في التاريخ… وأكبر اختبار للثقة
اختراق بينانس بقيمة 6.3 مليار دولار ليس مجرد رقم قياسي جديد؛ إنه اختبار لثلاثة أمور في آن واحد. أولًا، قدرة أكبر منصة في العالم على تعويض مستخدميها، وهي قدرة تبدو حقيقية مع وجود 5 مليارات دولار جاهزة في نفس العملات المسروقة. ثانيًا، فعالية التعاون بين المُصدرين والمحللين في تجميد الأموال وتتبعها. وثالثًا، متانة النموذج التنظيمي في أبوظبي حين يواجه حادثًا بهذا الحجم.
الموعدان القادمان حاسمان: استئناف السحوبات قرابة 1 نوفمبر، ونتائج إثبات الاحتياطيات يوم 2 نوفمبر. وإلى ذلك الحين، لا داعي للذعر، لكن من الحكمة مراجعة طريقة حفظ مدخراتك. فإذا قررت الاحتفاظ بجزء منها بنفسك، تبقى المحافظ الباردة مثل Ledger من أكثر الحلول أمانًا ضد هذا النوع من الاختراقات.
سنُحدّث هذا المقال فور صدور التقرير التقني النهائي لبينانس.
الأسئلة الشائعة
كم تبلغ قيمة اختراق بينانس 2026؟
تقدّرها بينانس بنحو 6.3 مليار دولار، وTRM Labs بـ 6.36 مليار دولار موزعة على 10 شبكات بلوكشين، وهو أكبر اختراق في تاريخ العملات الرقمية، أي أربعة أضعاف اختراق Bybit سنة 2025.
هل أموالي على بينانس بأمان بعد الاختراق؟
تعهدت بينانس بتغطية كل الخسائر عبر صندوق SAFU وأموال الشركة، وخصّصت أكثر من 6.34 مليار دولار، منها 5 مليارات في نفس العملات المسروقة. الإيداعات تعمل بشكل عادي.
متى تعود السحوبات على بينانس؟
حتى 31 أكتوبر 2026، سحب العملات الرقمية متوقف، والاستئناف التدريجي مستهدف قرابة 1 نوفمبر بعد الفحوصات الأمنية، مع نشر نتائج إثبات الاحتياطيات يوم 2 نوفمبر.
من اخترق بينانس؟
لم تنسب بينانس الهجوم رسميًا لأي جهة، لكن TRM Labs وChainalysis تنسبانه بثقة عالية إلى مجموعة TraderTraitor الكورية الشمالية المرتبطة بـ Lazarus.
هل يمكن استرجاع الأموال المسروقة؟
جزئيًا. نحو 3 مليارات دولار من العملات المستقرة مجمّدة ويمكن إعادة إصدارها لاحقًا، بينما يبقى قرابة 2.4 مليار دولار بالبيتكوين والإيثيريوم خارج متناول أي جهة مركزية.